Is your SIEM ready for the AI era? Essential insights and preparations
Elastic Blog1043 字 (约 5 分钟)
85
AI驱动的SIEM系统能有效应对现代威胁,传统系统因手动流程和低效检测已显不足,转型需关注实时分析、自动化响应与数据整合能力。
入选理由:传统SIEM依赖手动流程,无法应对零日攻击等新型威胁
精选文章#SIEM#AI安全#威胁检测#Elastic#SOC英文
概念
别名:安全信息和事件管理
安全信息和事件管理系统
已跟踪 8 条高相关材料
最近变化
2026-09-18 · 审计日志新增 65+ 事件类型,覆盖部署、安全、SSO 等场景。
为什么值得关注
SIEM 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
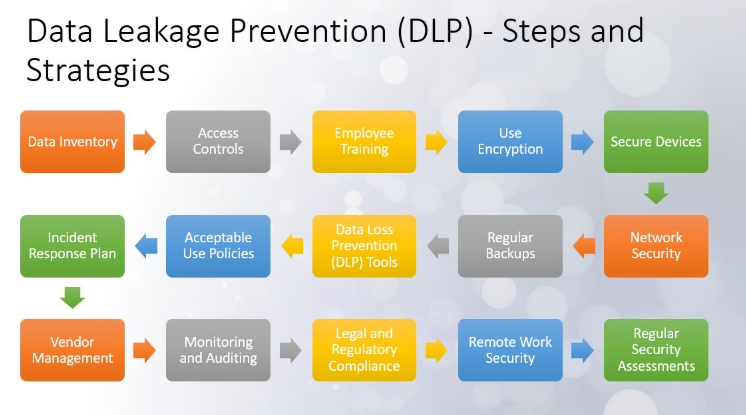
How to Build an Endpoint Data Loss Prevention Strategy for Your Development Team
freeCodeCamp.org · 8.5 分
为开发团队构建端点数据丢失防护策略需分七步,涵盖数据审计、访问控制、系统加固等,有效降低75%的内部数据泄露风险。
Article: Kernel-Level Ground Truth: Why eBPF is Replacing User-Space Agents for Security Observability
InfoQ · 8.5 分
eBPF通过在内核层直接附加探针,为安全可观测性提供了用户空间代理无法匹敌的可见性和防护能力,即使攻击者获得容器root权限也无法禁用内核探针,同时可降低60-80%的安全相关CPU开销。
AI and the 2025 SIEM landscape: A guide for SOC leaders
Elastic Blog · 8.5 分
AI显著提升SIEM效率,2025年SIEM平台通过自动化分析、警报过滤和工作流推荐,使安全团队检测响应速度提升40%。
已收录 8 条与 SIEM 相关的内容,按评分排序。
AI驱动的SIEM系统能有效应对现代威胁,传统系统因手动流程和低效检测已显不足,转型需关注实时分析、自动化响应与数据整合能力。
入选理由:传统SIEM依赖手动流程,无法应对零日攻击等新型威胁
AI显著提升SIEM效率,2025年SIEM平台通过自动化分析、警报过滤和工作流推荐,使安全团队检测响应速度提升40%。
入选理由:AI可将MTTD和MTTR缩短30%-50%(数据来自Elastic Blog)
为开发团队构建端点数据丢失防护策略需分七步,涵盖数据审计、访问控制、系统加固等,有效降低75%的内部数据泄露风险。
入选理由:审计开发机器上的.env文件和私钥可发现75%的内部数据泄露源
Elastic和Tines通过自动化SIEM调查减少误报,提升安全团队效率。结合Elasticsearch查询与信任设备验证,实现90%误报自动关闭。
入选理由:使用Tines自动化SIEM调查可减少90%误报
eBPF通过在内核层直接附加探针,为安全可观测性提供了用户空间代理无法匹敌的可见性和防护能力,即使攻击者获得容器root权限也无法禁用内核探针,同时可降低60-80%的安全相关CPU开销。
入选理由:eBPF探针直接附加在Linux内核系统调用接口上,禁用探针需要逃逸到主机内核,这比运行`kill -9`困难得多
文章探讨了AI在网络安全中的应用现状,分析了其五大核心用例,并指出实施过程中需避免的关键错误。
入选理由:AI可提升威胁检测和自动化响应效率
Elastic 宣布其 Elastic Security 成为首个真正支持云检测与响应的 SIEM 平台。
入选理由:Elastic Security 支持多云平台的统一威胁检测和响应。
Replit 扩展了审计日志功能,新增超过 65 个事件类型,助力企业合规与安全。
入选理由:审计日志新增 65+ 事件类型,覆盖部署、安全、SSO 等场景。