Project Glasswing:初步进展更新
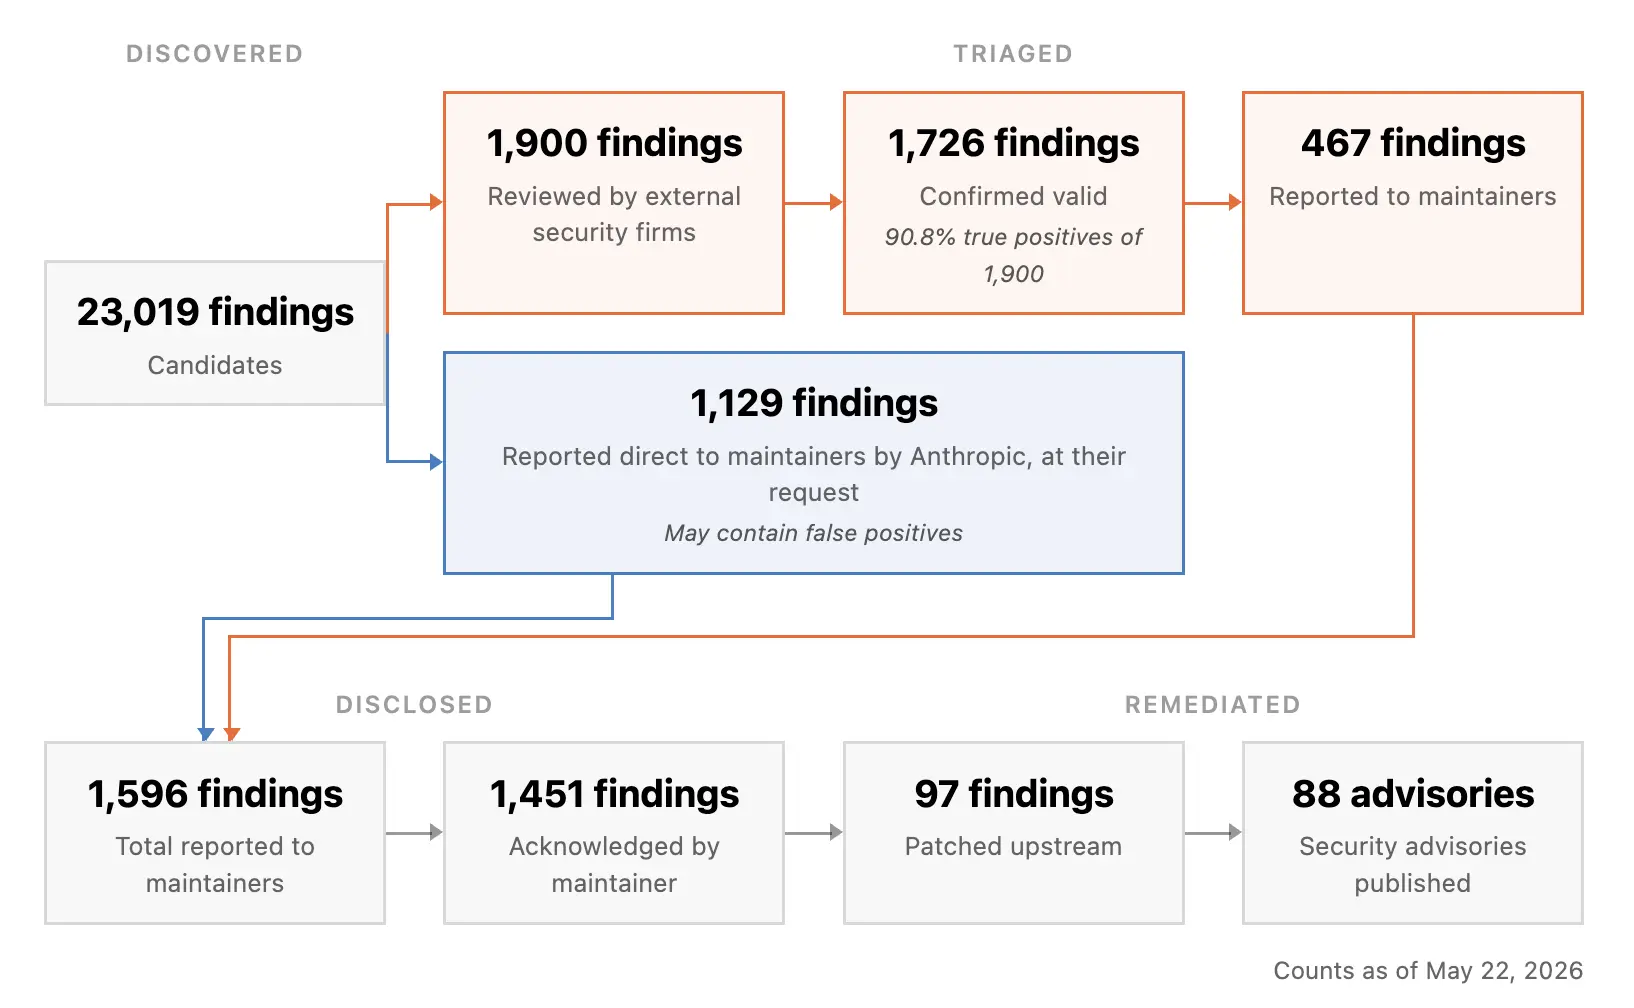
Anthropic 的 Project Glasswing 已在 1 个月内联合 50+ 合作伙伴发现超 10,000 条高危漏洞,Mozilla 在 Firefox 150 中发现 271 个漏洞(是 Opus 4.6 的 10 倍以上),表明 AI 驱动的漏洞挖掘已进入规模化实战阶段。
入选理由:Anthropic 的 Mythos Preview 模型在 1 个月内联合 50+ 合作伙伴发现超 10,000 条高危漏洞。
公司
别名:Cloudflare Inc.
提供全球互联网基础设施服务的公司,开发MTCs技术。
已跟踪 30 条高相关材料
最近变化
2026-11-17 · Cloudflare推出Clef(基于Jev模型)和Clairic(提取模型)两类系统一模型
为什么值得关注
Cloudflare 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
Project Glasswing: An Initial Update
Hacker News Best · 9.2 分
Anthropic 的 Project Glasswing 已在一个月内通过 Claude Mythos Preview 模型发现超一万条高危漏洞,合作伙伴漏洞发现效率提升超 10 倍,Mozilla 在 Firefox 150 中发现 271 个漏洞(是 Opus 4.6 的...
How Cloudflare responded to the “Copy Fail” Linux vulnerability
The Cloudflare Blog · 9.2 分
Cloudflare成功应对Linux内核漏洞“Copy Fail”,通过自动化更新机制避免了服务中断和数据风险。
When DNSSEC goes wrong: how we responded to the .de TLD outage
The Cloudflare Blog · 9.2 分
2026年5月5日,德国国家顶级域.de因DNSSEC签名错误导致大规模解析失败,Cloudflare等验证型解析器返回SERVFAIL,影响数百万网站,事件凸显了DNSSEC密钥轮换中协调的重要性。
已收录 30 条与 Cloudflare 相关的内容,按评分排序。
Anthropic 的 Project Glasswing 已在 1 个月内联合 50+ 合作伙伴发现超 10,000 条高危漏洞,Mozilla 在 Firefox 150 中发现 271 个漏洞(是 Opus 4.6 的 10 倍以上),表明 AI 驱动的漏洞挖掘已进入规模化实战阶段。
入选理由:Anthropic 的 Mythos Preview 模型在 1 个月内联合 50+ 合作伙伴发现超 10,000 条高危漏洞。
Cloudflare成功应对Linux内核漏洞“Copy Fail”,通过自动化更新机制避免了服务中断和数据风险。
入选理由:Cloudflare在漏洞公开前已部署相关补丁,确保基础设施安全无虞。
2026年5月5日,.de因DNSSEC签名错误导致全球解析失败,Cloudflare等验证解析器返回SERVFAIL,影响数百万网站。
入选理由:DNSSEC签名错误会导致整个TLD下所有域名解析失败,影响范围巨大。
文章系统阐述面向AI搜索的可见性策略(GEO),指出AI检索逻辑与传统SEO根本不同,强调结构化内容、精准robots.txt控制和新兴llms.txt标准对提升AI可见性的关键作用。
入选理由:AI搜索结果83%来自传统搜索TOP10之外的页面,核心依赖内容清晰度与可信源而非PageRank
Cloudflare 完成「Code Orange: Fail Small」工程计划,通过 Snapstone 配置安全发布系统、故障影响收敛与弹性降级机制,系统性消除导致 2025 年两次全球中断的根本原因。
入选理由:Snapstone 实现配置变更的渐进式发布、实时健康监测与自动回滚,统一覆盖所有高风险配置单元。
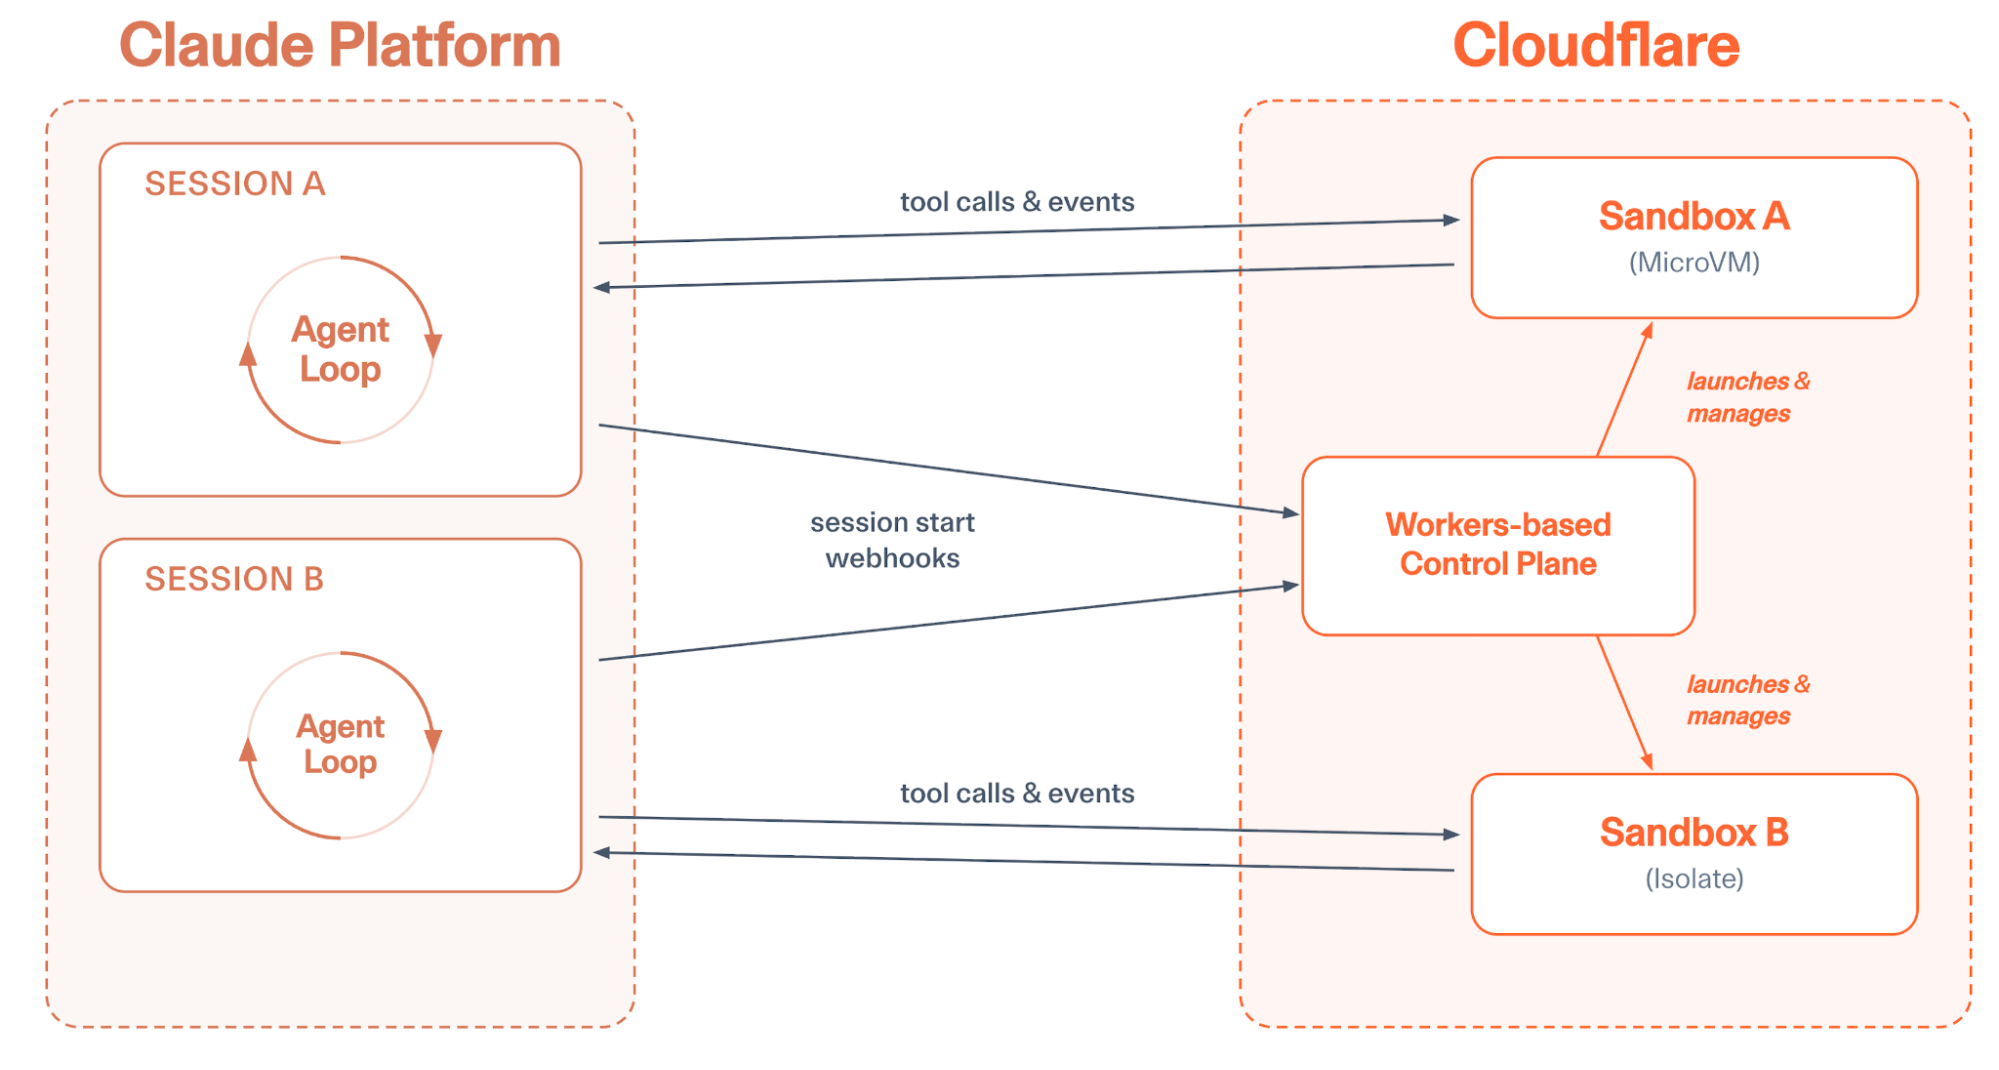
Cloudflare与Anthropic联合推出Claude托管代理集成,允许开发者在Cloudflare的沙箱环境中执行代理代码,实现安全、可扩展、私有服务连接的AI代理部署,无需暴露内部系统。
入选理由:通过Cloudflare Sandboxes可实现毫秒级启动、轻量级隔离环境,支持大规模并行运行Claude代理。
远程工作依赖的不仅是Wi-Fi,还包括网络路径、云平台、身份认证等多层系统,任一环节出问题都会影响效率。
入选理由:远程工作依赖的是从本地网络到云服务的完整技术栈,而不仅仅是Wi-Fi信号。
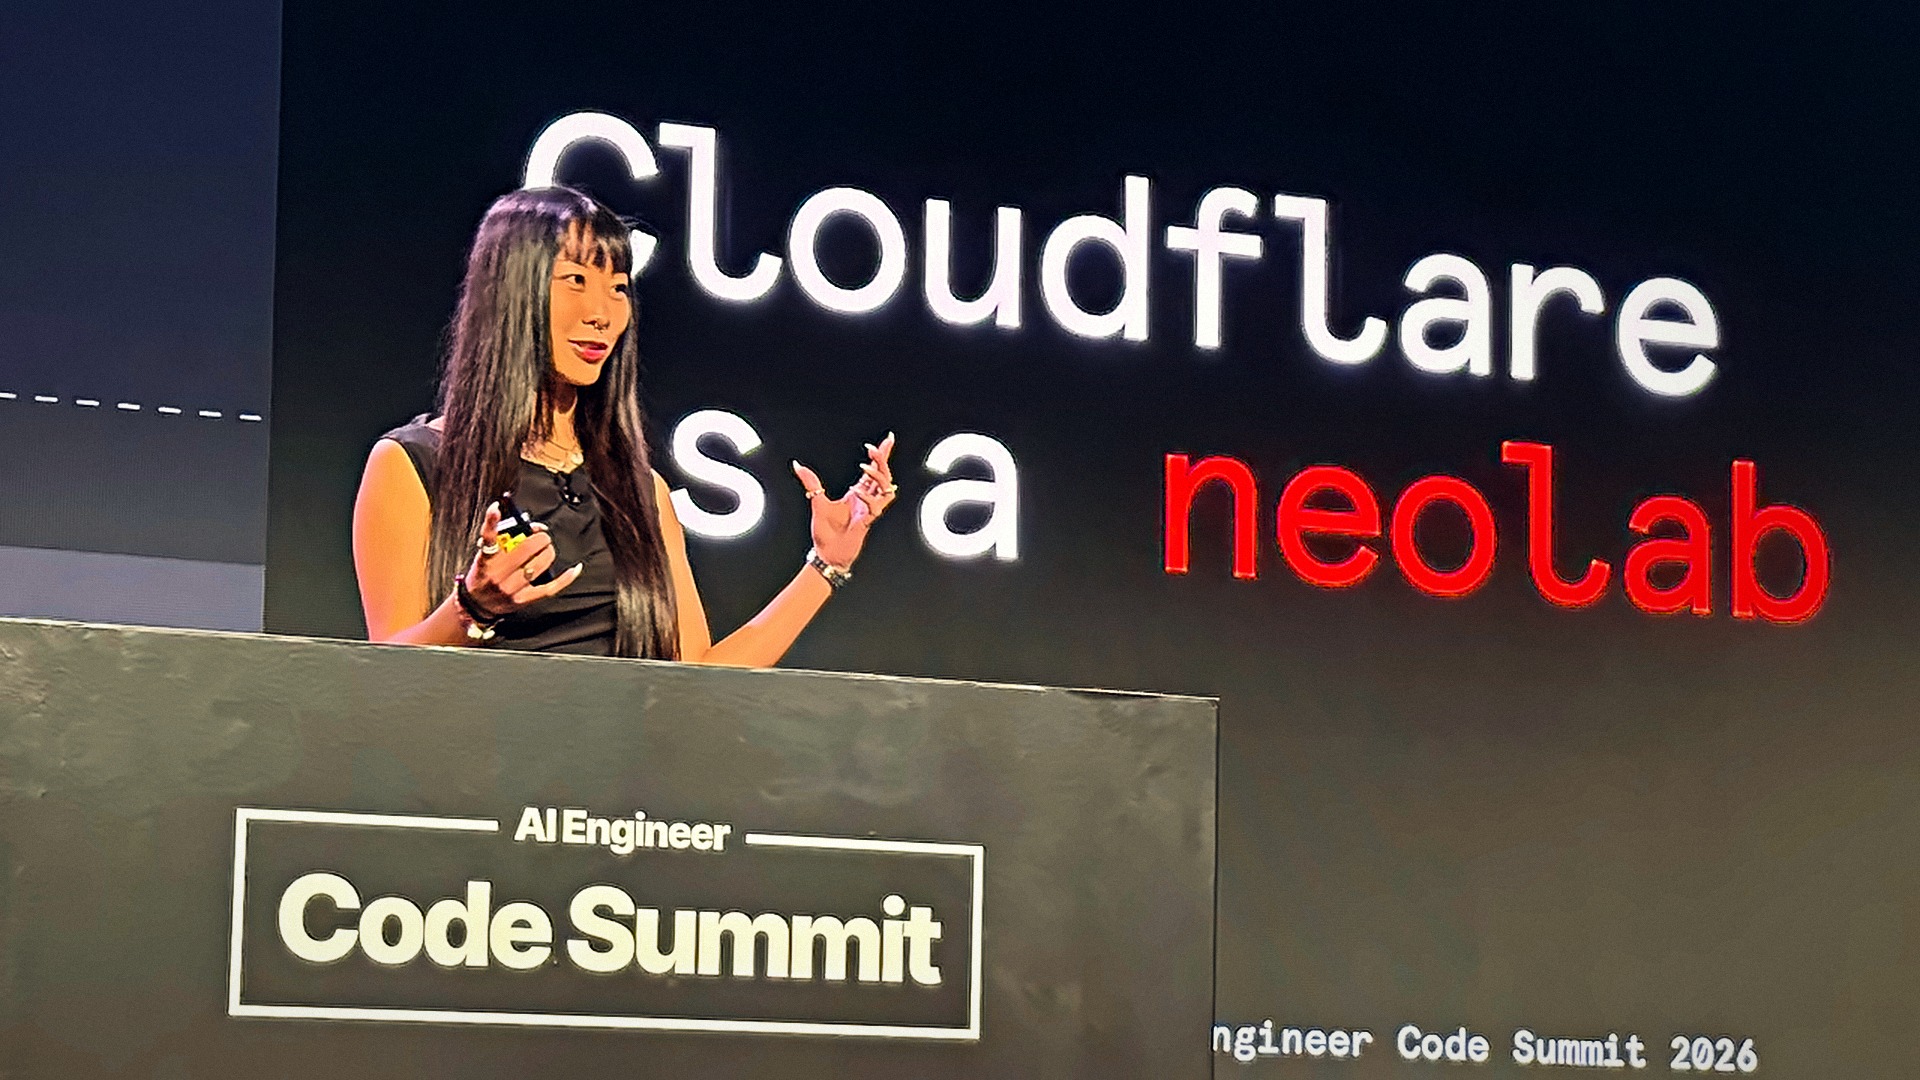
Cloudflare转型为‘neolab’并发布Clef/Clairic模型,未来将开发LLM但侧重微调而非从零训练。
入选理由:Cloudflare推出Clef(基于Jev模型)和Clairic(提取模型)两类系统一模型
Cloudflare 推出 Private Origins,使私有网络应用可通过公共互联网访问,无需暴露 IP 或开放防火墙端口。
入选理由:Cloudflare Private Origins 允许私有网络应用通过公共互联网访问,无需暴露 IP 或开放防火墙端口。
Cloudflare 开发了一款实验性浏览器引擎,可在无 Chrome 和容器环境下运行,将完整渲染链集成至 Cloudflare Workers。
入选理由:Cloudflare 的浏览器引擎可在无 Chrome 环境下运行,实现 HTML 解析和 JavaScript 执行。
Cloudflare提出现代安全模型的六个关键支柱,应对AI渗透测试框架的威胁,包括WAF、Bot Defense和威胁情报等措施。
入选理由:实施WAF和速率限制规则以强化前端防御
Cloudflare 开源其基于 Workers 的轻量级浏览器引擎 Kitesurf,适用于 AI 代理,支持 WebAssembly 和 Chrome DevTools 协议。
入选理由:Kitesurf 基于 Cloudflare Workers 和 WebAssembly,使用 Rust 实现,支持 Chrome DevTools 协议。
Cloudflare推出Spend Management功能,允许用户设置支出阈值和自动暂停,控制云服务成本。
入选理由:Spend Management支持通过仪表板、CLI和API设置支出限制
Google推出Gemini Decision 1决策模型,以0.1美元/百万输入token成本实现200ms延迟,性能超越Jev等竞品。
入选理由:Gemini Decision 1支持255项多选题,处理1000个问题/请求,成本为0.1美元/百万输入token
Resend通过优化Agent体验和开发者工具设计,在邮件服务领域实现快速增长,其定价策略与React Email模板成关键差异化优势。
入选理由:Resend定价页通过滑块交互和Markdown表格提升Agent操作效率
Cloudflare推出Basin平台,提供无服务器分析服务,支持开放数据格式并集成多种工具。
入选理由:Basin基于Apache Iceberg和R2对象存储,无数据出站费用。
Cloudflare开发基于Merkle树证书的公共证书机构,提升后量子时代网络安全性,实验显示性能提升9%。
入选理由:Merkle树证书(MTCs)实验显示Chrome性能提升9%,主要因消除中间证书。
Cloudflare推出新工具提升个人代理访问监控能力,帮助网站所有者在安全与用户体验间取得平衡。
入选理由:Cloudflare新增Bot Analysis图表分类显示Personal Assistants流量
Cloudflare通过引入目标构建计划器和新调度器,将DNS构建延迟减少50%,内存使用降低85%。
入选理由:目标构建计划器选择最小安全构建,减少内存使用85%
Cloudflare推出基于ML-KEM-768和X25519的后量子GeoKey Manager封闭测试版,替代原有基于属性的加密方案。
入选理由:采用ML-KEM-768与X25519混合加密方案应对量子计算威胁
2026年第三季度DDoS攻击呈现短时低带宽激增、超大流量减少,攻击手段转向DNS放大和UDP洪水。
入选理由:短时低带宽攻击(<10分钟、<1Gbps)激增208%,成为主流攻击模式
Cloudflare推出面向AI应用的Web Search API,通过统一接口整合多源实时网络数据,提升AI代理的信息检索效率与准确性。
入选理由:Cloudflare Web Search API支持REST和Workers调用,集成统一计费与访问控制功能。
Cloudflare修复了GLM-5.3模型中因KV缓存池配置错误导致的跨请求数据泄露漏洞,通过SGLang引擎补丁完成修复。
入选理由:GLM-5.3模型因KV缓存池容量不足导致155次跨请求数据泄露,受影响请求均超过681,280 tokens
Cloudflare Auto Router通过AI评估请求风险和成本,优化模型选择,提升路由效率。
入选理由:Auto Router使用四维评分(复杂度/歧义/风险/上下文依赖)和14个任务分类进行模型选择
PHP紧急修复两个9.2分RCE漏洞,亚马逊证实补丁发布前已遭攻击,需立即升级。
入选理由:PHP 8.5.12等版本修复CVE-2026-109618/19,CVSS评分9.2
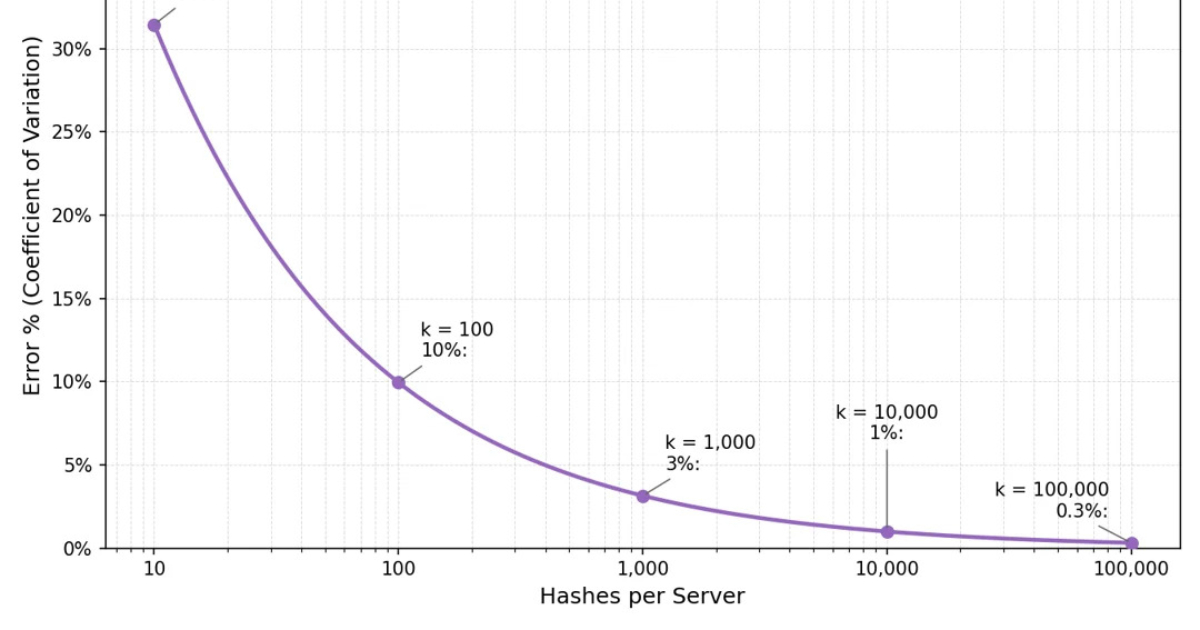
Cloudflare通过优化一致哈希算法节省100TB内存,减少90%哈希数量并保持负载均衡准确性。
入选理由:应用概率理论将哈希点数量减少90%仍保持分布精度
PHP基金会发现的两个严重漏洞可能影响数百万网站,安全专家警告需立即修补以避免灾难性后果。
入选理由:PHP 5及以下版本不再支持,仅PHP 8.2及更新版本提供补丁
WebMCP标准通过结构化工具提升AI代理购物效率,Cloudflare与Commerce.com合作实现边缘部署。
入选理由:WebMCP使AI代理直接调用search_products等工具,减少80%的购物流程错误率
Cloudflare已部署针对php2shell漏洞的WAF保护,提前9小时应对,使用全交易检测技术。
入选理由:Cloudflare提前9小时部署WAF规则防护CVE-2026-109618/19漏洞
Cloudflare WAF新增全交易检测和响应规则,提升对AI驱动攻击的防御能力,功能已向所有客户开放。
入选理由:全交易检测通过分析HTTP请求与响应的关联性识别攻击证据