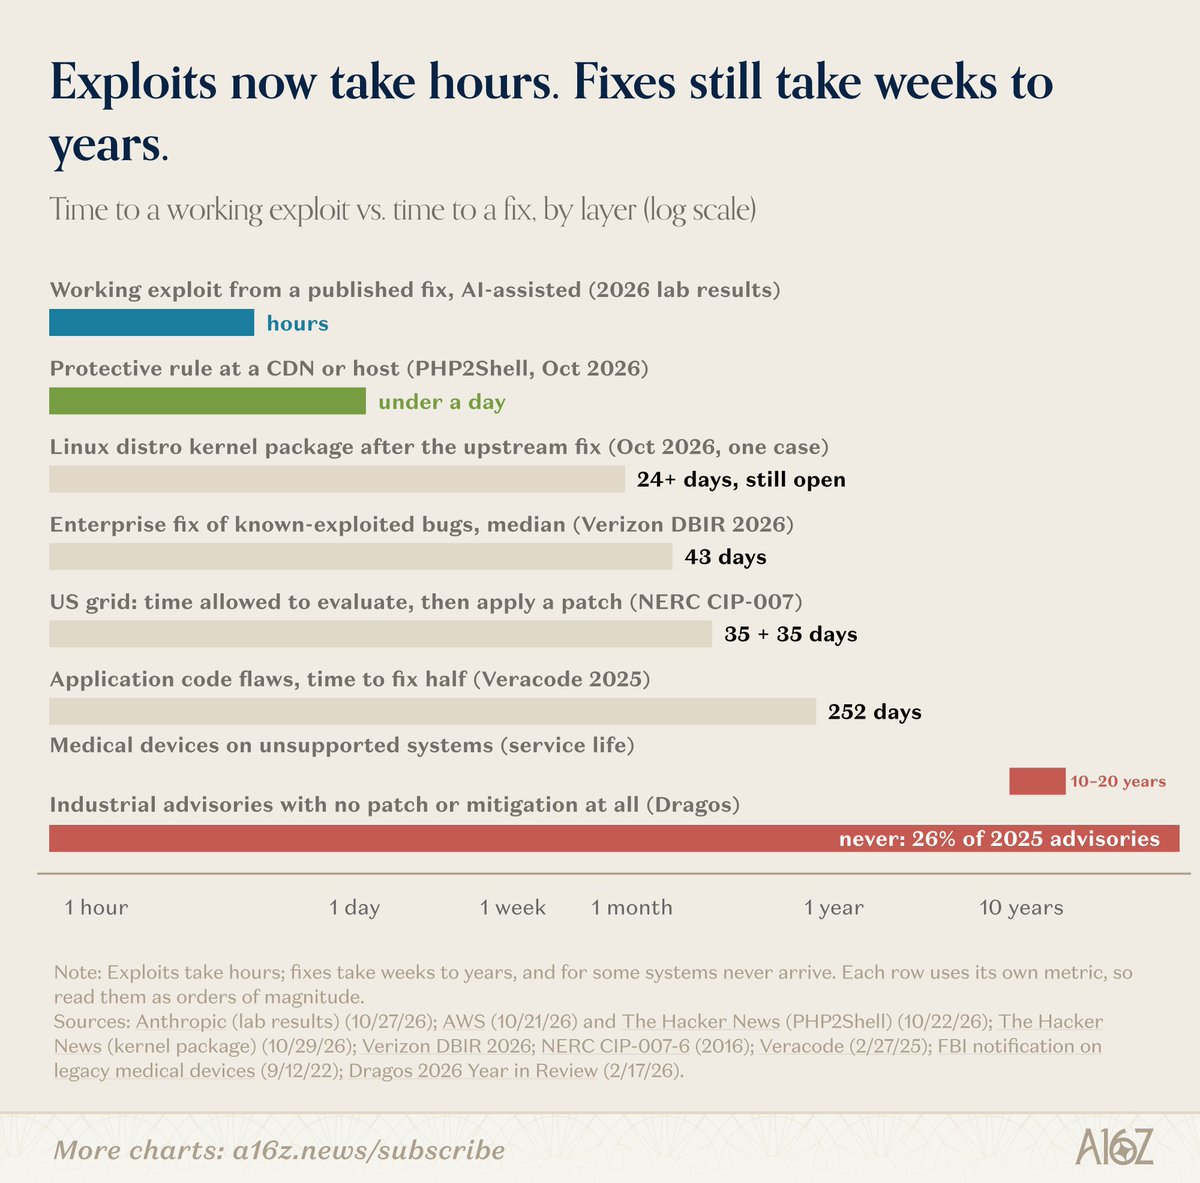
AI can now help turn a published fix into a working exploit in hours. Patching still takes weeks, an...
a16z(@a16z)320 字 (约 2 分钟)
85
AI加速漏洞利用,推动网络安全新范式:无需补丁的防御成为关键。a16z提出六种新安全模式,从实时修复到按需访问控制。
入选理由:AI可将漏洞修复转化为攻击利用,耗时仅数小时
精选推文#AI#网络安全#补丁管理#防御技术英文
人物
别名:@asaf_ez
a16z合伙人,网络安全领域分析师
已跟踪 3 条高相关材料
最近变化
2026-11-06 · 2026年近50%安全事件涉及供应商或合作伙伴,较2024年增长3倍
为什么值得关注
Asaf Ezra 被反复提及时,通常意味着它正在影响产品路线、开发者工作流或 AI 产业判断。这个页面把分散材料合并成一个可持续更新的观察入口。
Some of the biggest openings in security have nothing to do with patching How breaches began, per a...
a16z(@a16z) · 8.5 分
2026年报告显示,近半数安全事件源于供应商漏洞,而非补丁缺陷,35%依赖钓鱼攻击,31%利用漏洞,攻击模式已发生根本性变化。
Companies are more confident in their backups than they perhaps should be 90% of leaders say they c...
a16z(@a16z) · 8.5 分
企业高估备份可靠性,仅28%网络攻击受害者成功恢复所有数据,备份受损时恢复成本高达300万美元。
AI can now help turn a published fix into a working exploit in hours. Patching still takes weeks, an...
a16z(@a16z) · 8.5 分
AI加速漏洞利用,推动网络安全新范式:无需补丁的防御成为关键。a16z提出六种新安全模式,从实时修复到按需访问控制。
已收录 3 条与 Asaf Ezra 相关的内容,按评分排序。
AI加速漏洞利用,推动网络安全新范式:无需补丁的防御成为关键。a16z提出六种新安全模式,从实时修复到按需访问控制。
入选理由:AI可将漏洞修复转化为攻击利用,耗时仅数小时
企业高估备份可靠性,仅28%网络攻击受害者成功恢复所有数据,备份受损时恢复成本高达300万美元。
入选理由:90%企业自信可恢复数据,实际仅28%成功恢复全部数据
2026年报告显示,近半数安全事件源于供应商漏洞,而非补丁缺陷,35%依赖钓鱼攻击,31%利用漏洞,攻击模式已发生根本性变化。
入选理由:2026年近50%安全事件涉及供应商或合作伙伴,较2024年增长3倍

